Laravel AI SDK and Laravel MCP Security Fixes: Update Now posted by @ericlbarnes https://t.co/O6swqfnFG3
— Laravel News (@laravelnews) September 30, 2026
出典:X(@laravelnews)
Laravel AI SDKとLaravel MCPについて、セキュリティ上の問題と修正版が公表されました。いずれかのパッケージを本番環境で使用している場合は、利用中のバージョンと影響を受ける条件を確認し、更新してください。
- laravel/ai 1.0.0では、特定のアダプターを通じてSSRFが発生する可能性があり、1.0.1で修正されています。
- laravel/mcpのOAuthリダイレクト検証の問題は、0.9.6と1.0.1で修正されています。
- 両問題には、参照情報の公開時点でCVE IDが割り当てられていません。
Laravel AI SDK:ファイルURLを通じたSSRF
laravel/ai 1.0.0には、Vercel AI SDKアダプターとAG-UIアダプターにおけるサーバーサイドリクエストフォージェリ(SSRF)の問題があります。深刻度はModerate、CVSSスコアは5.3です。
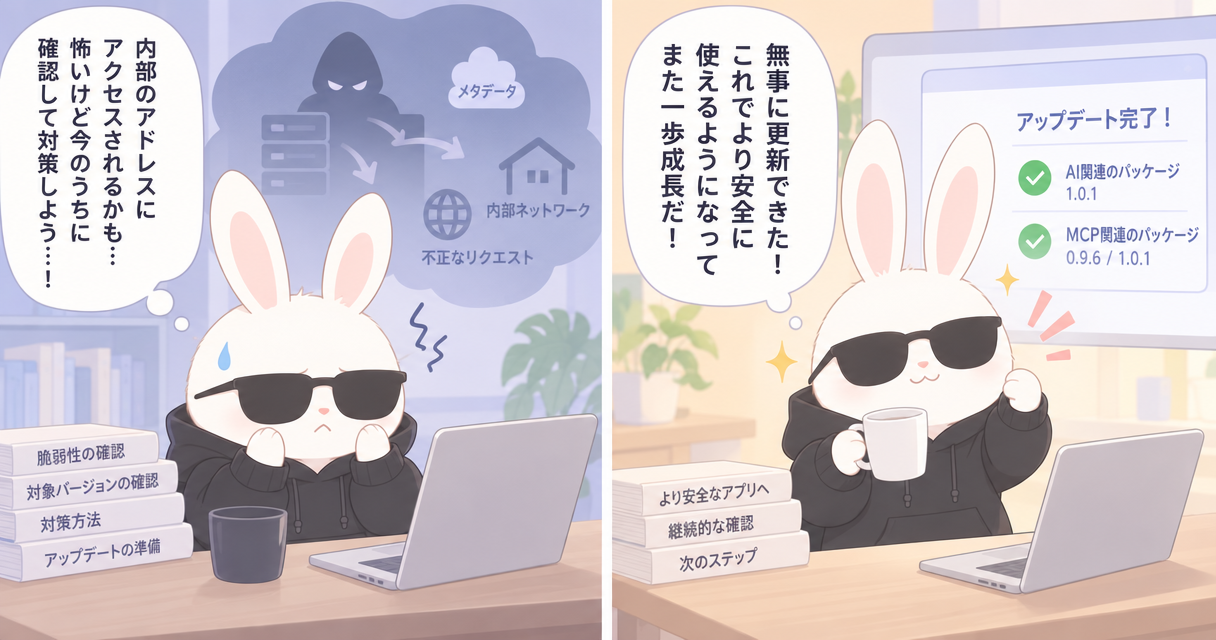
両アダプターはクライアントからURL付きのファイルパートを受け取りますが、サーバーがそのURLを検証せずに取得していました。これらのアダプターを使ったチャットエンドポイントにアクセスできる人が、クラウドのメタデータサービスやlocalhost、プライベートネットワークなどの内部アドレスへ、サーバーからGETリクエストを送らせる可能性があります。取得した応答はファイル添付としてモデルに渡され、モデルの返答に現れる可能性もあります。
影響を受けるのは、いずれかのアダプターを信頼できないクライアントに公開しているアプリです。両アダプターはLaravel AI SDK 1.0から提供されており、0.x系には含まれません。
修正版の1.0.1では、リモートファイルのURLに対する検証が追加されました。httpとhttpsのみを許可し、ループバック、プライベート、リンクローカル、CGNAT、予約済み、NAT64埋め込みのアドレスをブロックします。また、リダイレクトの各段階を確認し、検証したアドレスに接続先を固定することでDNSリバインディングを防ぎます。
すぐに更新できない場合は、アダプターに届く前に、受信するチャットリクエストからURLを使ったファイルパートを除去または拒否する方法が案内されています。サーバーから内部アドレスやメタデータアドレスへの通信を遮断する方法も挙げられています。
Laravel MCP:OAuthリダイレクトURLの検証
laravel/mcpでは、OAuthリダイレクトURLの検証に問題がありました。深刻度はLowです。OAuthの処理中に、認証済みユーザーが意図しない宛先へ誘導される可能性があります。
特定の設定では、攻撃者が細工したリンクをユーザーに開かせることで、認可コードやトークンなどのOAuthデータを取得し、そのユーザーのアカウントを乗っ取る可能性があります。成立にはユーザーの操作が必要で、影響の有無はアプリの設定によって異なります。修正は0.9.6と1.0.1に含まれています。
対象バージョンと更新
| パッケージ | 影響を受けるバージョン | 修正版 |
|---|---|---|
laravel/ai | 1.0.0 | 1.0.1 |
laravel/mcp | 0.9.6未満、および1.0.0 | 0.9.6または1.0.1 |
本番環境で使用している場合は、対象バージョンを確認してください。参照情報では、更新用のコマンドとして次が示されています。
composer update laravel/ai laravel/mcpなお、参照情報の公開時点で、どちらの問題にもCVE IDは割り当てられていません。CVEに依存するセキュリティスキャナーでは検出されない可能性があります。
