🚨 CRITICAL: GitLab flaw (CVSS 10.0) affects 12 years of releases. CVE-2026-110264 could allow unauthenticated remote code execution on self-managed servers. Read - https://t.co/frrfCwYlgp
— The Hacker News (@TheHackersNews) October 21, 2026
出典:X(@TheHackersNews)
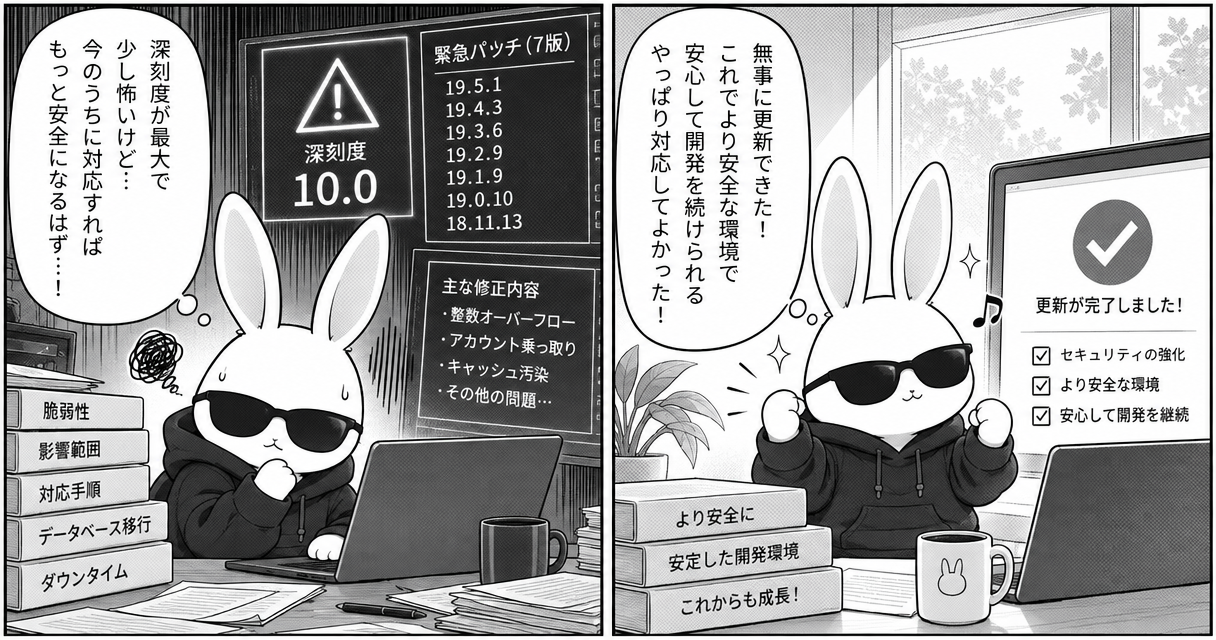
GitLabは2026年10月21日、Community Edition(CE)とEnterprise Edition(EE)向けに、19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10、18.11.13を公開しました。正規表現のコンパイル処理におけるCVSS 10.0の脆弱性などを修正しており、セルフマネージド環境には直ちに更新するよう強く推奨しています。
公開された7つのパッチと環境別の対応
今回公開されたのは、GitLab CE/EE向けの次の7バージョンです。重要な不具合修正とセキュリティ修正が含まれています。
- 19.5.1
- 19.4.3
- 19.3.6
- 19.2.9
- 19.1.9
- 19.0.10
- 18.11.13
GitLabは、すべてのセルフマネージド環境を今回のパッチ版のいずれかへ直ちに更新するよう強く推奨しています。また、脆弱性の影響を受けるバージョンについては、可能な限り早く最新バージョンへ更新するよう案内しています。
GitLab.comは修正済みです。 GitLab Dedicatedでも、19.3.5-internal0および19.4.2-internal0以降を実行しているテナントには修正が含まれており、対応は不要とされています。
最も深刻な問題は、正規表現コンパイラーの整数オーバーフロー
「CVE-2026-110264」は、細工された正規表現をコンパイルする際の整数オーバーフローに起因する脆弱性です。特定の条件下で、認証されていないユーザーがGitLabサーバー上で任意のコードを実行できた可能性があります。
深刻度は「Critical」、CVSSスコアは10.0です。影響を受けるGitLab CE/EEの範囲は、次のとおりです。
| 系列 | 影響を受ける範囲 |
|---|---|
| 7.0以降〜18.11系列 | 7.0以上、18.11.13未満 |
| 19.0系列 | 19.0以上、19.0.10未満 |
| 19.1系列 | 19.1以上、19.1.9未満 |
| 19.2系列 | 19.2以上、19.2.9未満 |
| 19.3系列 | 19.3以上、19.3.6未満 |
| 19.4系列 | 19.4以上、19.4.3未満 |
| 19.5系列 | 19.5以上、19.5.1未満 |
この脆弱性の修正は、通常のパッチリリースに加え、18.11.13、19.0.10、19.1.9、19.2.9にもバックポートされています。
GitLabは、セルフマネージド環境向けに、悪用の試みを検知するための次の2つの脅威検知も公開しています。
- Onigmo native worker crash
- Org mode render error burst
深刻度「High」の2件も修正
OmniAuthとLDAPの自動リンクによるアカウント乗っ取り
「CVE-2026-15723」は、OmniAuth SAMLとLDAPの自動リンクがともに有効な場合に影響する認証上の問題です。OmniAuthのIDリンク時に使うLDAPメールアドレス検索経路の入力サニタイズに不備があり、認証済みユーザーが、対象ユーザーの操作なしに既存のLDAP連携アカウントを乗っ取れる可能性がありました。
CVSSスコアは8.2です。GitLab CE/EEの10.1以上19.3.6未満、19.4以上19.4.3未満、19.5以上19.5.1未満が影響を受けます。
OAuth/OIDCディスカバリーのキャッシュ汚染
「CVE-2026-112212」は、OAuth/OIDCディスカバリーエンドポイントに関する問題です。特定の条件下で、未認証ユーザーが共有キャッシュ内のディスカバリードキュメントを汚染し、一部のフローを外部の管理下にあるサーバーへリダイレクトできた可能性があります。
CVSSスコアは7.5です。GitLab CE/EEの18.3以上19.3.6未満、19.4以上19.4.3未満、19.5以上19.5.1未満が影響を受けます。
このほかに修正されたセキュリティ問題
リリースノートには、Criticalが1件、Highが2件、Mediumが5件、Lowが4件の計12件が掲載されています。上記以外の9件の概要は次のとおりです。いずれも、特定の条件や権限、設定の下で発生する可能性がある問題として説明されています。
| CVE | 深刻度/CVSS | 修正された問題の概要 |
|---|---|---|
| CVE-2026-12664 | Medium/6.8 | GraphQLのスコープ制御不足により、read_apiスコープのトークンを持つ認証済みユーザーが、プロジェクトの受信用メールアドレスを取得し、作業アイテムを作成できる問題(CE/EE) |
| CVE-2026-16255 | Medium/5.9 | インスタンス全体のSAML/LDAPメンバーシップロックが有効になる前に作成されたリクエストに対する制御が不完全で、認証済みユーザーがIDプロバイダーの管理外でプロジェクトやグループのメンバーシップを付与・承認できる問題(EE) |
| CVE-2026-105777 | Medium/4.3 | 内部レスポンスヘッダーのフィルタリング不備により、機密性の高い内部サーバー認証情報を取得できる問題(CE/EE) |
| CVE-2026-13319 | Medium/4.3 | グループのマイルストーンAPIを通じ、認証済みユーザーが所属していない非公開プロジェクトのマイルストーンのタイトル、説明、プロジェクトの完全なパスを読み取れる問題(CE/EE) |
| CVE-2026-112378 | Medium/4.3 | 認証済みユーザーが有効なサブスクリプションなしで有料AI機能にアクセスできる問題(EE) |
| CVE-2026-105711 | Low/3.5 | 公開プロジェクトのマージリクエストが非公開プロジェクトの機密イシューを参照した際、描画キャッシュの不備により、プロジェクトに所属しない認証済みユーザーがその機密イシューのタイトルを読める問題(CE/EE) |
| CVE-2026-14288 | Low/3.1 | 承認ルール同期時のアクセス制御不備により、認証済みユーザーが保護ブランチで必須のマージリクエスト承認ポリシーを回避できる問題(EE) |
| CVE-2026-112326 | Low/3.1 | 読み取り専用権限の認証済みユーザーが、エラー処理時のクリーンアップの不備により、既存の脆弱性レコードを恒久的に削除できる問題(EE) |
| CVE-2026-103515 | Low/2.7 | 管理者がグループのDuo利用可否をロックしていても、グループOwner権限を持つ認証済みユーザーが、そのグループと配下のプロジェクトで外部サービスへのAI関連データ送信を再び有効化できる問題(EE) |
古い系列へのバックポートが明記されているのは、CriticalのCVE-2026-110264です。 その他11件の影響範囲に示された修正境界は、19.3.6、19.4.3、19.5.1です。影響が始まるバージョンや対象エディションは脆弱性ごとに異なります。
なお、特定のデプロイ方式が明記されていない問題は、Omnibus、ソースコード、Helm chartなど、すべての方式が対象とされています。
更新時はデータベース移行と停止時間に注意
今回のパッチには、更新手順に影響する可能性があるデータベース移行が含まれます。リリースノートでは、次のように案内されています。
- 単一ノード環境:GitLabの起動前に移行を完了する必要があるため、更新中にダウンタイムが発生します。
- 複数ノード環境:適切なゼロダウンタイム更新手順を使用すれば、停止なしで適用できます。
通常の移行が含まれるのは19.4.3と19.3.6です。19.4.3には、更新後に実行できるポストデプロイ移行も含まれています。
GitLabは、サポート対象バージョンの最新パッチへの更新を推奨しています。各脆弱性の詳細なイシューは、修正を含むリリースから90日後に公開する方針です。
 affects 12 years of releases. CVE-2026-110264 ...)