インターネット上のWebサイトを動かすために使われている「PHP」という仕組みで、深刻なセキュリティ上の問題が見つかりました。
「php2shell」と呼ばれるこの問題は、悪用されると、Webサイトを動かしているコンピューターを不正に操作されたり、内部の情報を盗まれたりするおそれがあります。
「PHPって何?」「自分がWebサイトを見ているだけでも危険なの?」と思う人もいるかもしれません。
今回は、php2shellとは何なのか、何が危険なのか、そして誰が対策する必要があるのかを、できるだけ簡単に解説します。
そもそもPHPって何?
PHPは、Webサイトを動かすために使われるプログラミング言語のひとつです。
例えば、Webサイトで次のような機能を実現するために使われています。
- ブログの記事を表示する
- お問い合わせフォームを動かす
- 会員登録やログインを処理する
- Webサイトに必要な情報をデータベースから取り出す
有名な「WordPress」も、PHPを使って動いています。
つまり、PHPは普段私たちが見ているWebサイトの裏側で働いている仕組みです。
php2shellって結局何なの?
簡単にいうと、Webサイトを動かすための仕組みに弱点が見つかり、その弱点を悪用されると、サイトの管理者が意図していない操作をされるおそれがある問題です。
今回、PHPでは次の2つの脆弱性が報告されました。
- CVE-2026-109618
- CVE-2026-109619
どちらも深刻度は「CVSS 9.2(Critical)」と評価されています。
「脆弱性」とは、コンピューターのソフトウェアなどにある、攻撃に利用される可能性のある弱点のことです。
例えば、家に鍵がかかっていても、鍵そのものに欠陥があれば、侵入されてしまうかもしれません。
php2shellも、これに少し似ています。
Webサイトを動かすためのPHP自体に弱点があり、攻撃者がその弱点をうまく利用すると、サーバーに不正な操作をされる可能性があるのです。
何がそんなに危険なの?
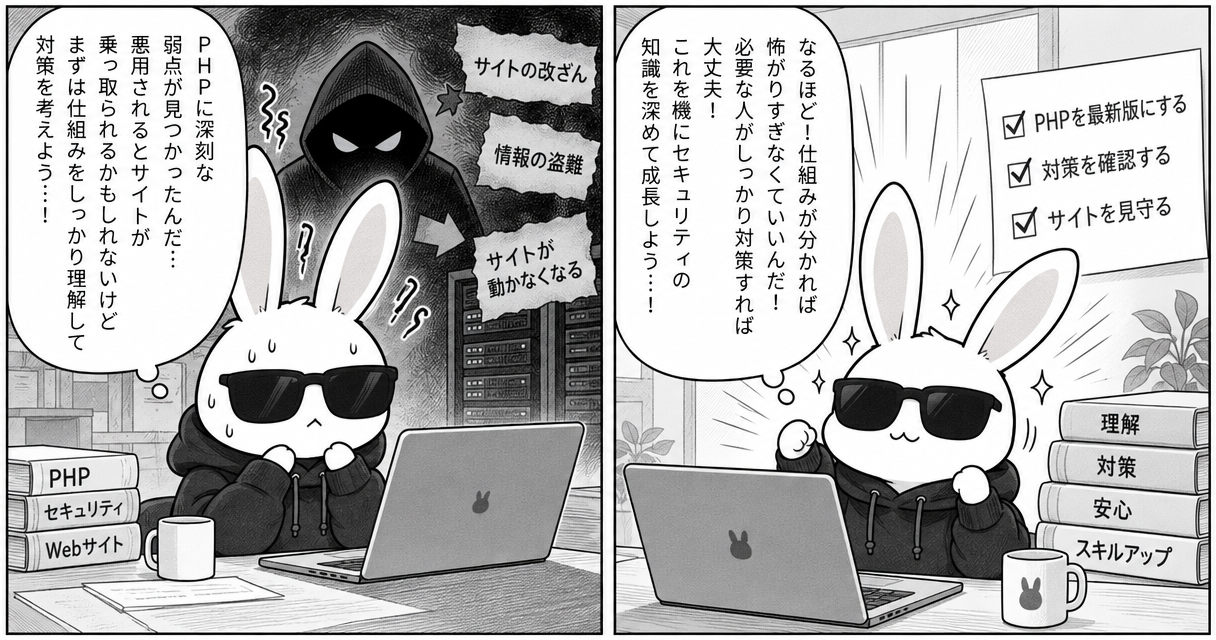
php2shellが危険とされる理由は、攻撃が成功すると、Webサイトを動かしているコンピューターにまで被害が及ぶ可能性があるためです。
例えば、次のような被害が考えられます。
Webサイトの内容を書き換えられる
攻撃者がサーバーを不正に操作できると、Webサイトの内容を勝手に変更される可能性があります。
企業のホームページが改ざんされたり、利用者を偽のサイトに誘導する内容を表示されたりするおそれがあります。
サーバーの中にある情報を盗まれる
Webサイトを動かしているコンピューターには、さまざまな情報が保存されています。
設定によっては、データベースへの接続情報や、サービスを利用するための認証情報などが含まれていることもあります。
攻撃に成功すると、こうした情報が盗まれる可能性があります。
Webサイトが正常に動かなくなる
不正な操作によって、Webサイトの表示や機能に問題が発生することも考えられます。
ただし、これらは脆弱性が悪用された場合に起こり得る被害です。すべてのWebサイトで必ず発生するわけではありません。
なぜ、こんなことが起きるの?
今回の問題は、PHPがコンピューター内部の情報を処理する仕組みに関係しています。
少しイメージしてみてください。
コンピューターは、作業中の情報を一時的に置いておく「作業スペース」を使っています。
PHPも同じように、情報を一時的に保存しながら処理を進めています。
ところが、処理中にエラーが起きたとき、情報が正しく整理されなかったり、すでに片付けた情報を再び使おうとしたりすると、問題が発生することがあります。
php2shellでは、こうしたPHP内部の処理の弱点を攻撃者に悪用される可能性があります。
つまり、Webサイトの見た目や機能に問題がなくても、裏側で使われている仕組みに弱点が存在する場合があるのです。
WordPressを使っている人も注意が必要
WordPressでブログや企業サイトを運営している人も、確認が必要です。
WordPressはPHPを使って動いているため、サーバー側のPHPが影響を受けるバージョンであれば、WordPressサイトも危険にさらされる可能性があります。
ここで注意したいのが、WordPressを最新版にするだけでは、サーバー側のPHPまで修正されるとは限らないことです。
例えば、WordPress本体を更新していても、サーバーで古いPHPを使い続けていれば、PHPの脆弱性への対策ができていない可能性があります。
Webサイトを運営している人は、WordPressだけでなく、サーバーで使われているPHPについても確認しましょう。
どうすれば対策できるの?
基本となる対策は、問題が修正されたPHPに更新することです。
PHPの公式情報では、次の修正版が案内されています。
| PHPの系列 | 修正版 |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
実際に更新する際は、PHP公式の最新情報と、利用しているサーバー会社からの案内を確認してください。
レンタルサーバーを利用している場合、自分でPHPを更新できることもあれば、サーバー会社側での対応が必要なこともあります。
自分で管理しているWebサイトがある場合は、次の点を確認するとよいでしょう。
- 現在、どのバージョンのPHPを使っているか
- サーバー会社が今回の脆弱性に対応しているか
- 必要な更新が適用されているか
なお、一般の人がWebサイトを閲覧しているだけで、直ちに特別な対策が必要になるという話ではありません。主に対応が必要なのは、PHPを利用するWebサイトやシステムの管理者です。
まとめ:PHPを使っているWebサイトは、裏側の更新も重要
php2shellは、Webサイトを動かすためのPHPに見つかった、深刻なセキュリティ上の問題です。
悪用されると、Webサイトの内容を書き換えられたり、サーバー内部の情報を盗まれたりする可能性があります。
特に覚えておきたいのは、Webサイトの見た目に問題がなくても、裏側で使われている仕組みに弱点が残っている場合があるということです。
WordPressなどでWebサイトを運営している人は、Webサイト本体の更新だけでなく、サーバー側のPHPも適切に更新されているか確認しましょう。
情報・出典元
