Two critical security vulnerabilities affecting PHP have been identified that result in unauthenticated remote code execution (RCE) for any PHP application. Ubuntu has released fixes for the affected packages for all supported releases. Read more: https://t.co/uDs3s8zwju #Ubuntu #Security #CVE
— Ubuntu (@ubuntu) October 21, 2026
出典:X(@ubuntu)
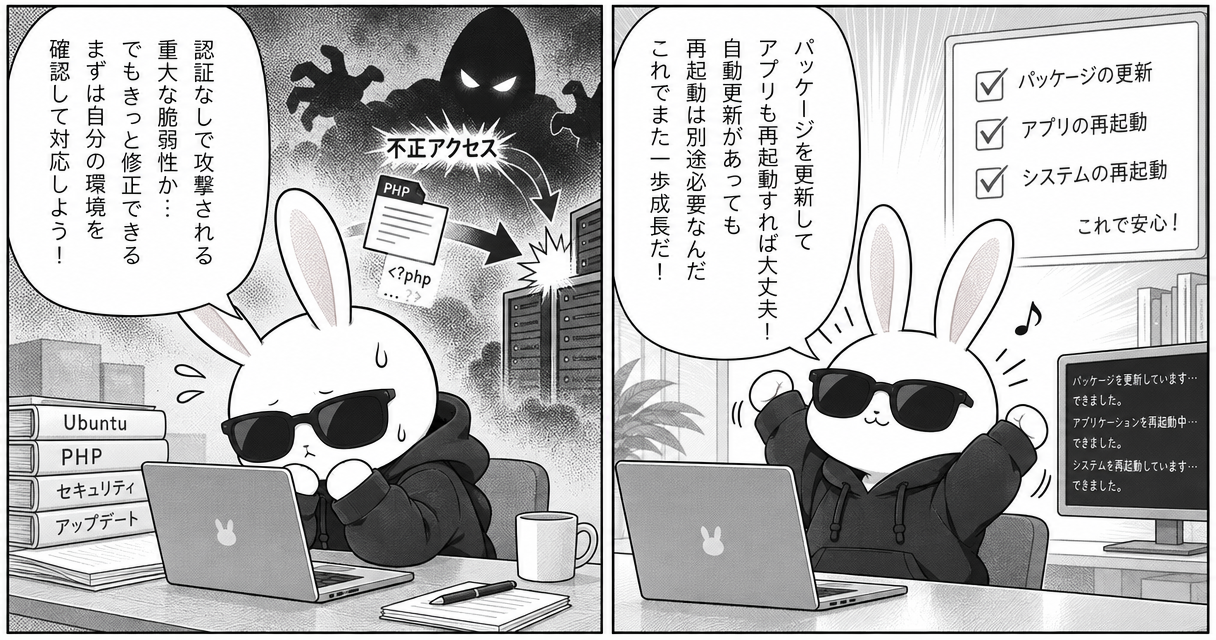
Ubuntuは2026年10月21日、PHPに影響する2件の重大な脆弱性「CVE-2026-109618」「CVE-2026-109619」の修正を公開したと発表しました。「php2shell」とも呼ばれるこれらの脆弱性は、認証なしのリモートコード実行につながります。Ubuntuの発表をもとに、対象パッケージと更新手順を整理します。
php2shellとは:認証なしでリモートコード実行につながる脆弱性
Ubuntuの発表によると、CVE-2026-109618とCVE-2026-109619は、いずれもあらゆるPHPアプリケーションに影響する脆弱性です。両方ともCVSS 4.0スコアは9.2で、深刻度はCRITICALとされています。
Webアプリケーションへネットワーク経由でアクセスできる未認証の攻撃者は、対象システム上で、PHPアプリケーションの実行権限による任意のリモートコード実行が可能になると説明されています。
PHP Foundationはディストリビューターと協調した脆弱性開示を進め、当初は2026年10月22日14:00 UTCに公開する予定でした。しかし、情報の流出を受け、公開日時は10月21日14:00 UTCへ前倒しされました。
Ubuntuの対象リリースと修正済みバージョン
Ubuntuは、サポート対象の全リリースについて、影響するパッケージの修正を公開しています。発表に記載された修正済みバージョンは次のとおりです。
| Ubuntuリリース | パッケージ | 修正済みバージョン |
|---|---|---|
| 14.04(Trusty) | php5 | 5.5.9+dfsg-1ubuntu4.29+esm18 |
| 16.04(Xenial) | php7.0 | 7.0.33-0ubuntu0.16.04.16+esm22 |
| 18.04(Bionic) | php7.2 | 7.2.24-0ubuntu0.18.04.17+esm14 |
| 20.04(Focal) | php7.4 | 7.4.3-4ubuntu2.29+esm5 |
| 22.04(Jammy) | php8.1 | 8.1.2-1ubuntu2.28 |
| 24.04(Noble) | php8.3 | 8.3.6-0ubuntu0.24.04.13 |
| 26.04(Resolute) | php8.5 | 8.5.4-0ubuntu1.5 |
| 26.10(Stonking) | php8.5 | 8.5.9-0ubuntu2.1 |
Ubuntu 22.04 LTS、24.04 LTS、26.04 LTS、26.10では、標準サポートの一環として修正が提供されます。Ubuntu 20.04 LTS以前では、Ubuntu ProのExpanded Security Maintenance(ESM)サービスを通じて修正を適用できます。
インストール済みパッケージを確認する
PHPインタープリターのパッケージ名に一致する、インストール済みパッケージのバージョンは、次のコマンドで確認できます。
apt list '?installed ?name(^php[0-9.]+$)'修正を適用する方法
Ubuntuは、すべてのパッケージを更新する方法を推奨しています。
sudo apt update && sudo apt upgradeすべてのパッケージを更新できない場合は、対象コンポーネントに絞って更新できます。
sudo apt update && sudo apt install --only-upgrade '?name(^php[0-9.]+$)'更新後はアプリケーションの再起動にも注意
PHPインタープリターを利用するアプリケーションは、更新後に再起動が必要になる可能性があります。たとえば、apache2とmod_phpを使用している場合は、Apacheデーモンの再起動が必要です。
sudo systemctl restart apache2また、システムを再起動することで、すべてのアプリケーションが更新済みコンポーネントを使用する状態にできます。
sudo reboot自動更新が有効でも再起動は別途必要
Ubuntu 16.04 LTS以降では、unattended-upgrades機能が既定で有効になっています。この機能は24時間ごとに新しいセキュリティ更新を自動適用します。
同機能が有効な環境では、今回の修正も提供開始から24時間以内に自動適用されます。ただし、影響するアプリケーションの再起動、またはシステムの再起動は別途必要です。
