Not just PHP. Node.js has also announced security releases for October 21, with HIGH-severity vulnerabilities affecting its 26.x, 24.x and 22.x release lines. If you run either stack in production, keep an eye on official advisories and apply patches promptly. Security maintenance doesn't stop at your application code. Your runtime matters too. Node.js advisory: https://t.co/rmgw4sOnqU
— Mike Kipruto (@itsMikeKipruto) October 21, 2026
出典:X(@itsMikeKipruto)
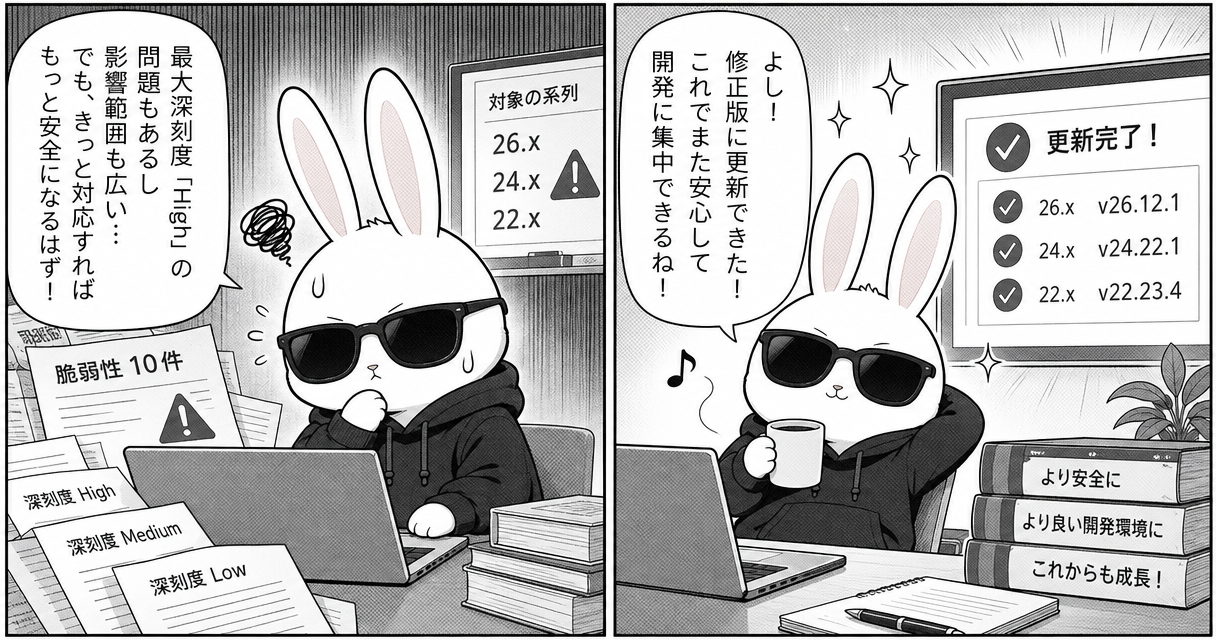
Node.jsプロジェクトは、2026年10月21日付のセキュリティ情報で、26.x・24.x・22.x向けの更新が利用可能になったと発表しました。修正版はv26.12.1、v24.22.1、v22.23.4です。今回の告知には、最大深刻度「High」の問題を含む10件の脆弱性と、依存コンポーネントの更新が掲載されています。
修正版と対象リリース系列
今回のセキュリティ更新で公開されたバージョンは、次のとおりです。
| リリース系列 | 修正版 | 修正対象の最大深刻度 |
|---|---|---|
| 26.x | v26.12.1 | High |
| 24.x | v24.22.1 | High |
| 22.x | v22.23.4 | High |
公式ページにはリリース予定の事前案内も残っていますが、冒頭ではセキュリティ更新が利用可能になったことが明記され、上記の修正版が案内されています。
深刻度「High」の脆弱性は4件
DNS名に含まれるNUL文字による切り詰め
CVE-2026-105482は、dns.resolveがNUL文字を含む名前を途中で切り詰める問題です。26.x・24.x・22.xが影響を受けます。
全角数字で表記されたIPによるTLS証明書のホスト名検証回避
CVE-2026-105483は、IPが全角数字で記述されている場合に、TLS証明書のホスト名検証を回避できる問題です。対象は26.x・24.xです。
IPアドレスとして緩く解釈されるホストによるTLS検証回避
CVE-2026-106069は、ホストがIPアドレスとして緩く解釈される場合に、TLS証明書のホスト名検証を回避できる問題です。26.x・24.x・22.xが影響を受けます。
Brotliデコーダーの境界外書き込み
CVE-2026-111497は、Node.jsのBrotliデコーダーで境界外書き込みが発生し、リモートコード実行を可能にする問題です。対象は26.x・24.x・22.xです。
「Medium」の脆弱性は3件
次の3件はいずれも、26.x・24.x・22.xに影響します。
| CVE | 問題の概要 |
|---|---|
| CVE-2026-105481 | Keep-aliveソケットが、リクエスト送信前に書き込まれたレスポンスを処理する |
| CVE-2026-106072 | 非正規形式のIPv4ホスト名に対する不適切な証明書検証により、DNS SANでIPエンドポイントを認証できる |
| CVE-2026-106074 | crypto.randomUUID()とrandomInt()のエントロピーキャッシュがユーザー側で作成した起動スナップショットやSEAに保存され、各プロセスが同じ値を繰り返す |
「Low」の脆弱性は3件
深刻度「Low」の問題は、脆弱性ごとに対象系列が異なります。
| CVE | 問題の概要 | 影響する系列 |
|---|---|---|
| CVE-2026-106070 | ZIPヘッダーの検証失敗後、Node.jsのZipFileが攻撃者の制御するプレフィックスバイトを返す | 26.x |
| CVE-2026-106071 | ワイルドカードのradix検索を通じて、Permission Modelがファイルシステムへの権限を過剰に付与する | 26.x |
| CVE-2026-106073 | fs.realpathSyncによるPermission Modelの回避 | 26.x・24.x・22.x |
依存コンポーネントも更新
今回のリリースには、公開済みの脆弱性に対処するため、次の依存コンポーネントの更新も含まれています。
| コンポーネント | 更新対象の系列 |
|---|---|
| c-ares | 26.x・24.x・22.x |
| ca-cert(eMudhra中間CAの侵害への対応) | 26.x・24.x・22.x |
| OpenSSL | 24.x・22.x |
| SQLite | 22.x |
| Undici | 26.x・24.x・22.x |
EOL版についても注意を案内
Node.jsプロジェクトは、セキュリティリリース時にはサポート終了済みのEOL版も常に影響を受けると注意を促し、リリーススケジュールに沿った最新バージョンの利用を求めています。
今回の修正対象は26.x・24.x・22.xですが、個々の脆弱性が影響する系列には違いがあります。修正版と各問題の対象系列は、公式のセキュリティ情報で確認できます。
