GitHub Agentic Workflows are now generally available for automating reasoning-based tasks inside GitHub Actions. • Define automation in natural language Markdown, compiled into Actions YAML https://t.co/ZxrbSbItJg
— GitHub Changelog (@GHchangelog) October 28, 2026
出典:X(@GHchangelog)
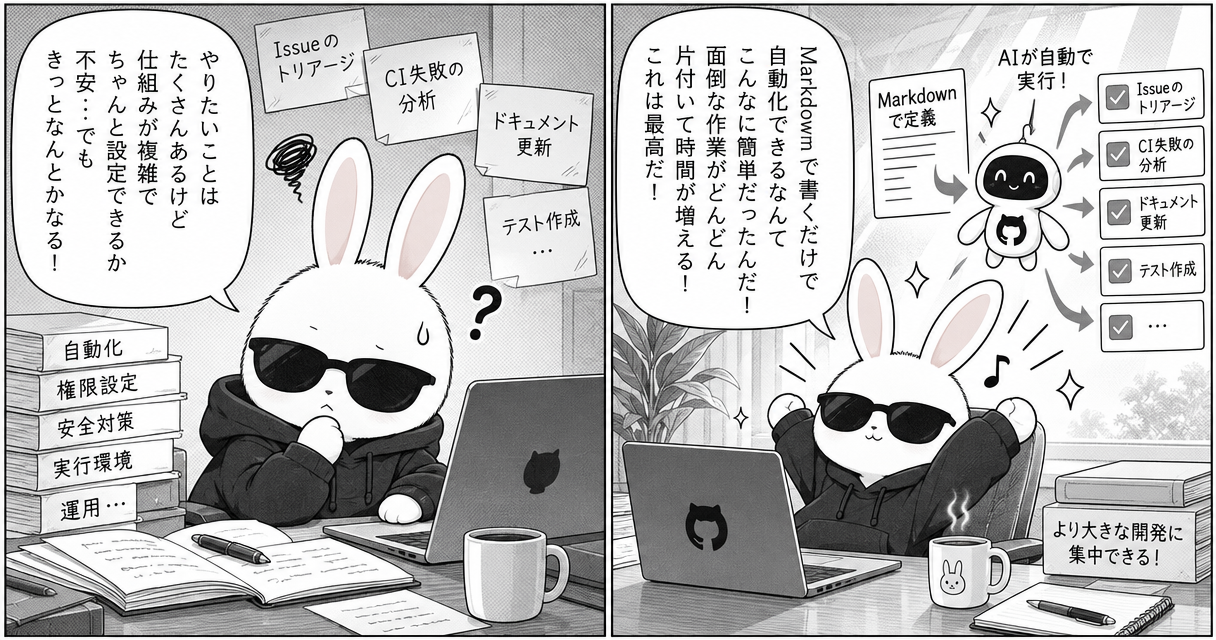
GitHubは2026年10月28日、GitHub Nextのオープンソースプロジェクト「GitHub Agentic Workflows」の一般提供を発表しました。GitHub Actions内でコーディングエージェントを動かし、Issueのトリアージ、CI失敗の分析、ドキュメント更新、テスト作成など、推論を伴う作業を自動化できます。
自然言語のMarkdownからActions YAMLへ
GitHub Agentic Workflowsでは、自動化したい内容を自然言語のMarkdownファイルで定義します。その定義は標準のGitHub Actions YAMLへコンパイルされます。
GitHub Actionsとして動作するため、既存のランナーグループやポリシーによる制約を再利用できます。各ワークフローを動かすエージェントには、GitHub Copilotのほか、独自に用意したコーディングエージェントも利用できます。
読み取り専用の権限や変更検査など、多層の安全対策
自動化に向けた安全対策として、以下の仕組みが組み込まれています。
- コンテンツへのアクセス制御:エージェントは「integrity filter」のルールに従ってGitHub上のコンテンツへアクセスします。
- デフォルトで読み取り専用:エージェントは初期状態では読み取り専用の権限で動作します。
- サンドボックス内での実行:「Agent Workflow Firewall」の背後にあるサンドボックス化されたコンテナ内で実行されます。
- 出力の検証:「safe outputs」のプロセスを通じて出力を検証します。
- 変更適用前の脅威検出:専用の「threat detection」ジョブが、提案されたすべての変更を適用前にスキャンします。
一般提供に向けて追加・改善された機能
公開プレビュー以降の主な変更として、GitHubは次の機能を紹介しています。
ARCとDocker-in-Dockerへの対応
Actions Runner Controller(ARC)のセルフホストランナー上で、Docker-in-Dockerを使ってエージェント型ワークフローを実行できるようになりました。
予算予測の改善
gh aw forecastが実験的機能ではなくなりました。予測には脅威検出に必要なクレジットと月間の範囲が含まれ、AIクレジットの支出をより広く把握できるようになっています。
モデルやワークフローの選択肢を拡充
モデルのラインアップが更新され、ワークフローごとにモデルプロバイダーを選択できるようになりました。gh aw add-wizardで追加できる新しいワークフローテンプレートも用意されています。
また、タスクの種類や難易度に応じて最適化するモデルルーターを、ワークフローで利用できます。
エージェントの分離を強化
エージェントをCloud HypervisorまたはNVXのマイクロVMで実行できるようになりました。複数のリポジトリをまたぐワークフローでは、エンクレーブを使ったデータ漏えい防止にも対応しています。
利用開始の手順と対象プラン
利用を始めるには、クイックスタートガイドに沿ってCLI拡張機能をインストールし、最初のワークフローを実行します。GitHub Nextの「agentics」リポジトリには、トリアージ、依存関係管理、コードレビュー、レポート作成などの構築済みワークフロー例が用意されています。
GitHub Agentic Workflowsは、github.comのGitHub Free、Team、Enterpriseで一般提供されています。ただし、デフォルトのGitHub Copilot CLIエンジンでワークフローを動かすには、Copilotライセンスが必要です。
