PHP 8.3.35 released - 12 fixes in 8 components, including security fixes (CVE-2026-91768, CVE-2025-1218, CVE-2026-91769).
— php-net (@php_net) September 25, 2026
Changelog + downloads: https://t.co/V3HAM01AXX
出典:X(@php_net)
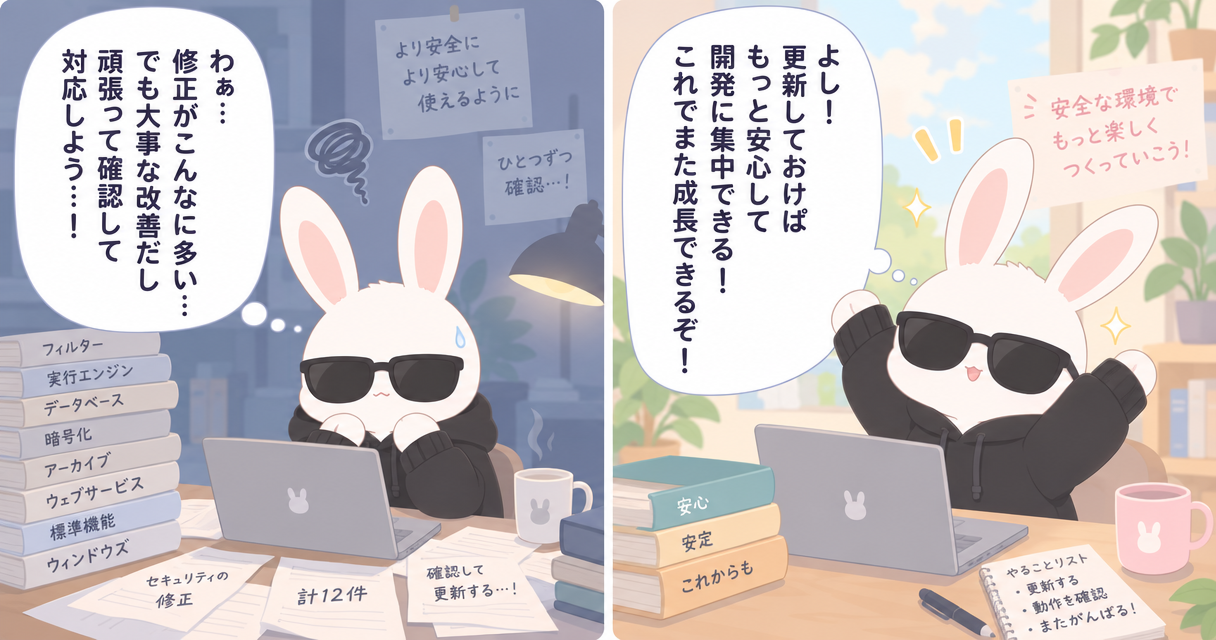
PHPプロジェクトは2026年9月24日、PHP 8.3.35を公開しました。8.3系向けのメンテナンス更新で、FilterやFPM、OpenSSLなど8コンポーネントにわたる12件の修正が含まれます。
みつた
こんにちは。PHP 8.3.35が公開されました。FPMのIPv6アクセス制御やOpenSSLのホスト名検証など、8コンポーネントで12件の問題を修正したセキュリティリリースです。影響を受ける環境には速やかな更新が案内されています。
この記事のチェックポイント
- PHP 8.3.35は、8コンポーネントにわたる12件の修正を含むセキュリティリリース
- FPMのIPv6アクセス制御やOpenSSLのホスト名検証などの問題を修正
- 影響を受ける環境には速やかな更新が案内されている
PHP 8.3.35の主な修正内容
今回の更新では、次の問題が修正されました。
- Filter:
FILTERSANITIZEENCODEDが0xFFをエンコードしない問題 - FPM:FastCGIの
listen.allowed_clientsで、IPv6アドレスの部分的な比較によりアクセス制御を回避できる問題(CVE-2026-91768) - MySQLnd:通信プロトコルのパケット処理で、複数の範囲外読み取りが発生する問題(CVE-2025-1218)
- OpenSSL:TLSのホスト名検証でSANが一致しない場合にCNによる検証へ移る問題(CVE-2026-91769)と、細工されたサーバー証明書のワイルドカードCNによってヒープバッファーオーバーフローが発生する問題(CVE-2026-91767)
- Phar:
phartarnumber()の整数オーバーフローにより、TARアーカイブへエントリーを挿入できる問題(CVE-2026-6103) - SOAP:サーバー側の
cleanupxmlnode()で再帰処理が制限されない問題(CVE-2026-91765)と、HTTP解析時の整数オーバーフローがバッファーオーバーフローにつながる問題(CVE-2025-14181) - Standard:
convert.*ストリームフィルターで、line-break-charsにNULが含まれる場合に範囲外読み取りが発生する問題(CVE-2026-92842)。このほか、HTTPストリームラッパーのリダイレクト時に異なるオリジンへ認証情報が漏れる問題(CVE-2026-91766)と、空のLocationヘッダーを伴うリダイレクトで範囲外読み取りが発生する問題(CVE-2026-93682) - Windows:ファイルやストリームの入出力前に、予約済みデバイス名が拒否されない問題(CVE-2026-17545)
更新について
PHP 8.3.35はセキュリティリリースです。参照情報では、影響を受ける環境に速やかなアップグレードを呼びかけています。8.3系の利用者にも更新が案内されており、ソースアーカイブとチェックサムはphp.netで確認できます。
