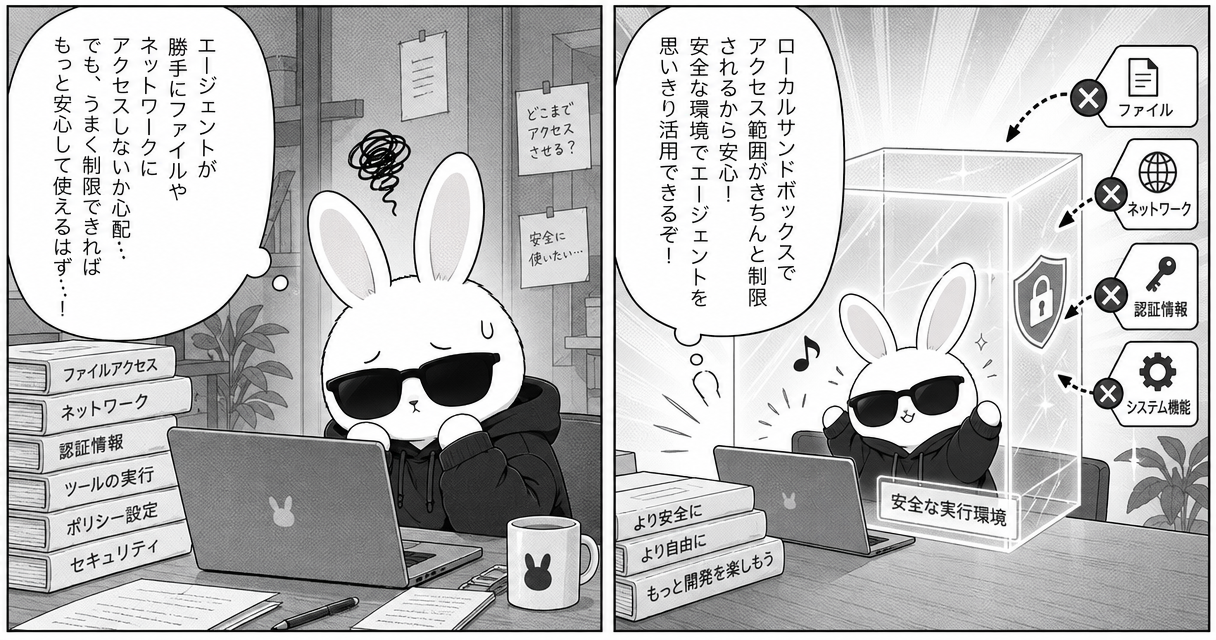
GitHub Copilotのローカルサンドボックス機能が一般提供開始されました✨ ローカルで作業する際、エージェントが実行するコマンドやツールのファイルシステム・ネットワークアクセスを安全に制限できます! ↓詳しくはこちら https://t.co/vriMWQUEvP
— GitHub Japan (@GitHubJapan) October 28, 2026
出典:X(@GitHubJapan)
GitHubは2026年10月7日、GitHub Copilotのローカルサンドボックスを一般提供したと発表しました。対象はGitHub Copilot CLI、GitHub Copilotアプリ、Agent Hostを使用するVS Codeセッションです。開発者自身のマシン上で、Copilotが実行するツールやコマンドのアクセス範囲を制限できます。
ローカルでのエージェント実行にアクセス境界を設定
ローカルサンドボックスは、開発者のマシン上で行うエージェント型ワークフローに、安全な実行境界を設ける機能です。
Copilotが起動するツールやコマンドは、開発者または組織が定義したポリシーに基づき、ファイルシステム、ネットワーク、認証情報、その他のシステム機能へのアクセスが制限された状態で実行されます。
ファイル・ネットワーク・認証情報へのアクセスを制御
GitHubの発表では、ローカルサンドボックスで可能になることとして、次の項目が挙げられています。
- エージェントが実行するコマンドについて、読み取りや変更が可能なファイルとディレクトリを制限する
- インターネット、ローカルネットワーク、Gitの認証情報、GitHub CLIの認証情報へのアクセスを制御する
- 対応している場合、ローカルMCPや言語サーバーを含むローカルのツールやサービスにサンドボックスを適用する
- 企業管理の設定によってサンドボックスの使用を必須にし、開発者が制限を緩められないポリシーを適用する
これにより、Copilotがアクセスできる範囲を明確に保ちながら、より自律的なエージェントワークフローを利用できるとしています。
Windows・macOS・Linuxの制御に変換するMXC
この機能を支えるのは、Microsoft eXecution Container(MXC)です。MXCは、共通のサンドボックスポリシーを、Windows、macOS、LinuxそれぞれのOSネイティブな制御へと変換します。
また、GitHubはモデルの実行とツールの分離を別の事項として説明しています。サンドボックスポリシーは、Copilotがどのモデルを使用するかにかかわらず、ツールの実行に適用されます。
GitHub Copilotに追加費用なしで含まれる
ローカルサンドボックスは、GitHub Copilotに追加費用なしで含まれます。利用開始にあたっては、公式ドキュメント「About cloud and local sandboxes for GitHub Copilot」が案内されています。
