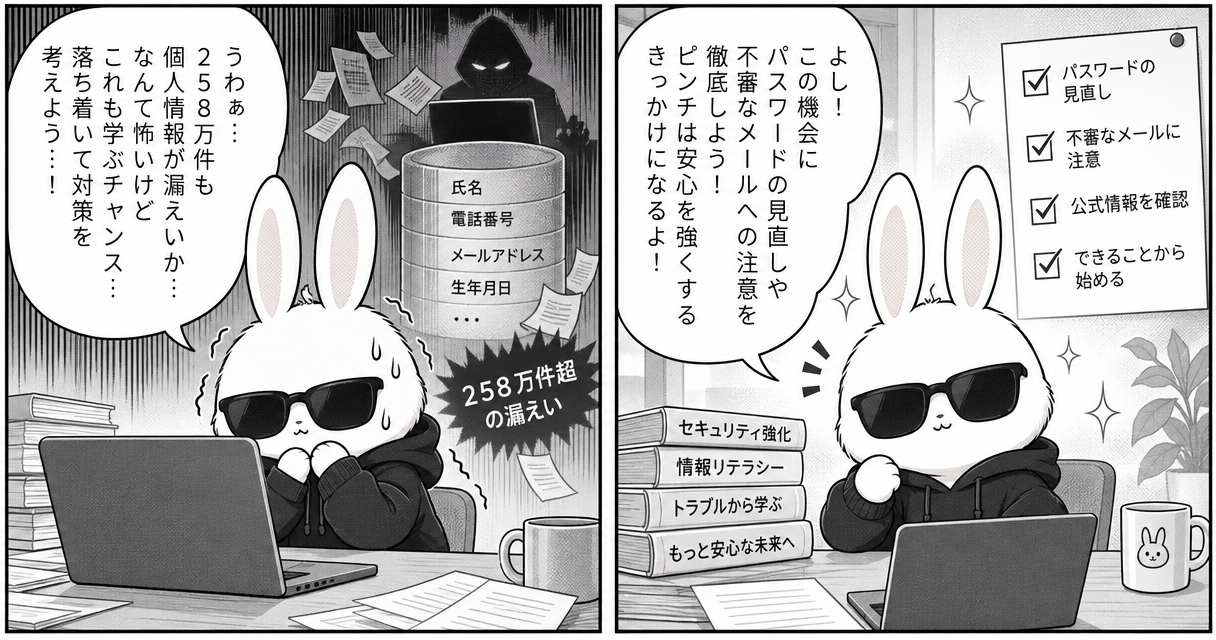
ソニーネットワークコミュニケーションズは2026年10月27日、会員データベースへの不正アクセスにより、258万件を超える個人情報が漏えいしたと発表しました。
主なポイント
- 発生時期: 2026年10月19日に不正アクセスが発生し、10月23日に被害を確認。
- 漏えい件数: So-netの会員・元会員約214万件、plala(Sコース)の会員・元会員約44万件。
- 漏えいした情報: 氏名、電話番号、メールアドレス、ユーザーID、生年月日、性別、インターネット接続用IDなど。
- その他の漏えい: 一部メールサービスでは約5万4,000件のメールアドレスとパスワードが漏えい。銀行口座情報16件、パスワード再設定用の通知書情報7件も確認。
- 漏えいが確認されていない情報: クレジットカード情報や、NUROなど対象外のサービスの情報。So-netの会員情報に関しても、パスワードの漏えいは確認されていません。
同社は被害確認後、対象サーバーの停止や通信遮断などの対策を実施。一部メールサービスについてはパスワードを初期化し、対象者に再設定を呼びかけています。
現時点で本件に起因する二次被害は確認されていませんが、漏えいした情報を悪用した不審なメールやSMSなどに注意するよう呼びかけています。
情報元・出典:
