The PHP project has released fixes for 2 critical vulnerabilities affecting servers that host PHP applications. Site owners and technical teams should confirm their hosting provider’s update plan and update PHP immediately. Versions before PHP 8.2 no longer receive security updates. These issues are not specific to WordPress, and no WordPress update is required. https://t.co/2Bgok9Vdcq
— WordPress (@WordPress) October 21, 2026
出典:X(@WordPress)
WordPress公式は2026年10月21日、PHPプロジェクトが重大なセキュリティ脆弱性2件を修正するリリースを発表したと伝えました。問題はWordPress固有のものではなく、PHPアプリケーションをホストするすべてのサーバーに影響します。サイト所有者には、PHPを速やかに更新するよう呼びかけています。
PHPの更新とホスティング事業者の案内を確認
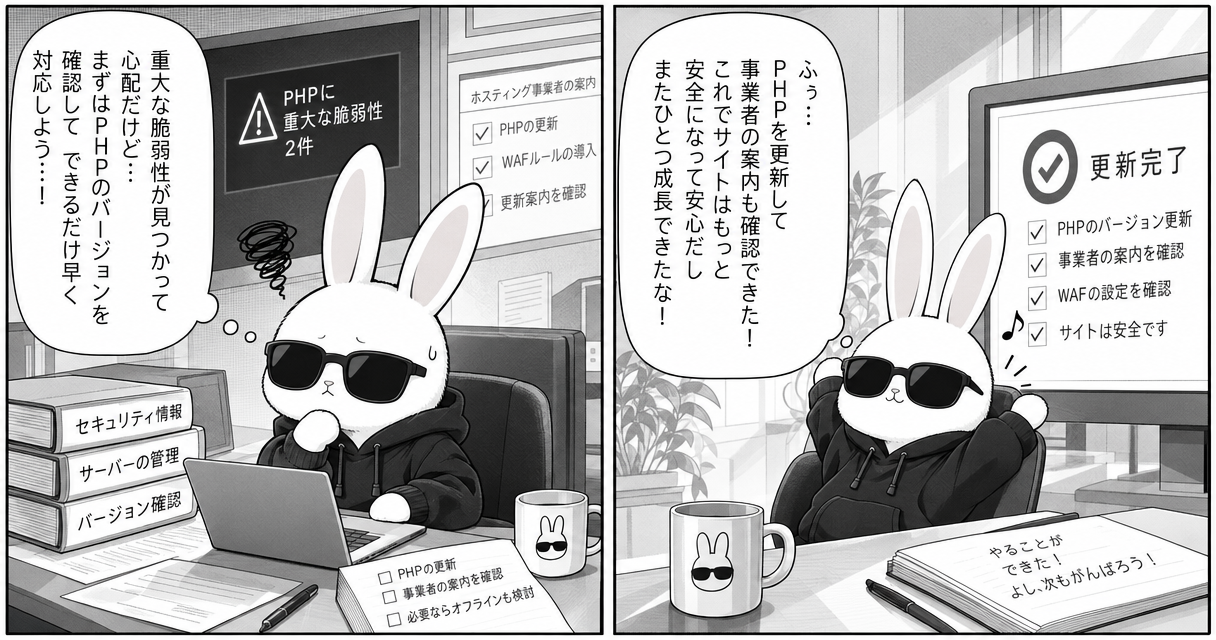
今回の告知では、脆弱性の深刻度が高いことから、PHPを直ちに更新することが推奨されています。
ホスティング事業者がすでにPHPの更新や、脆弱性の影響を緩和するためのWebアプリケーションファイアウォール(WAF)ルールの導入を進めている可能性もあります。ただし、その場合でも事業者からの更新案内を確認し、必要に応じてできるだけ早くPHPを更新するよう求めています。
WordPressでPHPのバージョンを確認する方法
WordPressでは、管理画面の次の場所で、サイトが使用しているPHPのバージョンを確認できます。
「ツール」→「サイトヘルス」→「情報」→「サーバー」
多くのホスティング事業者は、ホスティング管理パネルでもPHPのバージョン情報を提供しています。
WordPress本体の更新は不要
今回の脆弱性はWordPressに固有のものではありません。PHPアプリケーションをホストするすべてのサーバーが影響対象です。
この問題への対応として、WordPress本体の更新は必要なく、更新の予定もないとされています。
PHP 8.2未満を利用している場合の注意点
PHP 8.2より前のバージョンは、PHPプロジェクトによるセキュリティ更新の提供が終了しています。
告知では、これらのバージョンを使用し、かつ自分でホスティング環境を管理している場合、新しいPHPへの更新を準備する間、サーバーをオフラインにすることを検討するよう勧めています。
こうした助言は複数の国のサイバーセキュリティ機関からも公表されているとし、英国のNational Cyber Security Centreの見解を紹介しています。その内容は、直ちに修復できない場合、十分な緩和策を講じられるまでシステムをオフラインにすることを組織は検討すべきだ、というものです。
