PHP 8.4.27 released - 89 fixes in 30 components, including security fixes (CVE-2026-109618, CVE-2026-109619). Changelog + downloads: https://t.co/i0VF5tjG0x
— php-net (@php_net) October 21, 2026
出典:X(@php_net)
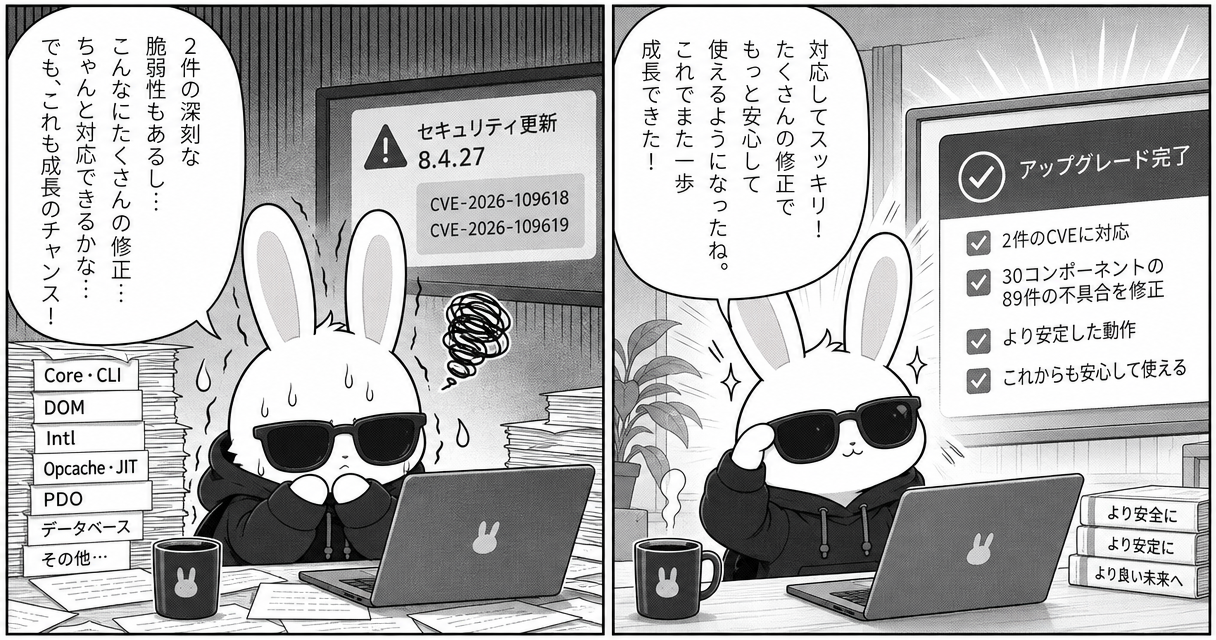
PHPプロジェクトは2026年10月21日、8.4系のメンテナンスアップデート「PHP 8.4.27」を公開しました。30コンポーネントにわたる89件の不具合修正を含むセキュリティリリースで、2件のCVEに対応しています。影響を受ける環境には、速やかなアップグレードが推奨されています。
2件のCVEに対応
PHP 8.4.27では、Coreで次の脆弱性が修正されました。
- CVE-2026-109618
- CVE-2026-109619
変更履歴では、これらの修正を「bailoutによる状態の破損を回避する」ものと説明しています。対応するアドバイザリ識別子は、GHSA-w8hw-w9fx-j79wとGHSA-6wmf-4rv5-p3rpです。
参照情報では、影響を受ける環境に速やかなアップグレードを促しています。
30コンポーネントで89件の不具合を修正
今回の更新はCoreだけでなく、CLI、DOM、Intl、Opcache、PDOなどにも及びます。主な修正は次のとおりです。
Core・CLI
Coreでは、遅延オブジェクト、var_dump()、オブジェクト比較に関連するGCの不整合を修正しました。また、OSがAVXの状態を有効化していない場合にも、AVXをサポートしていると報告される問題に対応しています。
CLIの組み込みサーバーでは、静的ファイルへのHEADリクエストごとにファイルディスクリプターがリークする問題や、受け入れ前にクライアント接続がリセットされた際のクラッシュなどが修正されました。
DOM・文字列処理
DOMでは、DOMXPathに関する解放後メモリ使用の問題や、Dom\HTMLDocument::getElementById()がSVG・MathML要素のIDを見つけられない問題を修正しています。
文字列処理では、mbstrpos()が不完全なUTF-8シーケンスで終わる検索対象の末尾を越えて読み取る問題に対応しました。Intlでも、graphemestrstr()やgrapheme_strpos()などの検索処理に関する修正が含まれます。
Opcache・JIT
Opcacheでは、オプティマイザーのヒープバッファーオーバーフローや、zendanalyzecalls()のcall_stackバッファー超過を修正しました。
このほか、Tracing JITがループ不変の加算に対するガードで誤った結果を生成する問題、複数の再帰呼び出しに対してJITが無効な中間表現(IR)を生成する問題にも対応しています。
PDO・データベース関連
PDOでは、PDOStatement::getColumnMeta()に無効な列インデックスを渡した際の範囲外読み取りや、PDOStatement::execute()の実行失敗後も前回の結果が利用可能なまま残る問題を修正しました。
また、永続PDOインスタンスの破棄によって、別のインスタンスが使用中のトランザクションまでロールバックされる問題にも対応しています。PDODBLIB、PDOFirebird、MySQLi、MySQLnd、SQLiteにも修正が含まれます。
ソースアーカイブとチェックサムを提供
PHP 8.4.27のソースアーカイブは、次の3形式で案内されています。
php-8.4.27.tar.gzphp-8.4.27.tar.bz2php-8.4.27.tar.xz
参照情報によると、ビルド、ソースアーカイブ、チェックサムはphp.netで入手できます。8.4系の利用者には更新が案内されており、特に今回の脆弱性の影響を受ける環境では、速やかなアップグレードが推奨されています。
