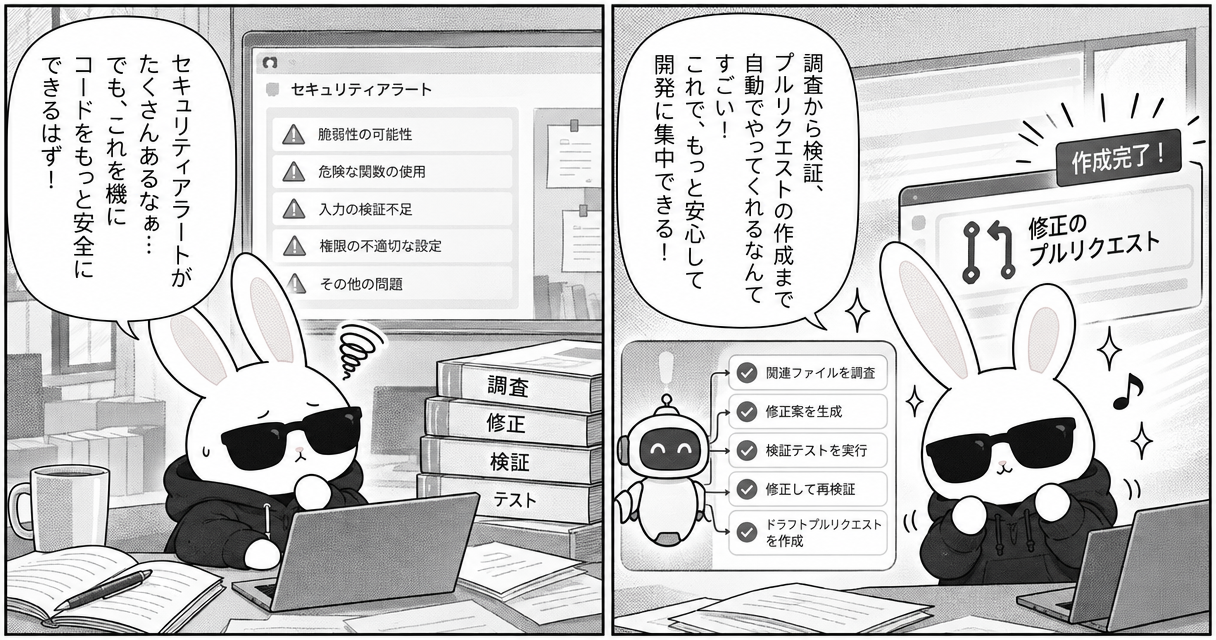
セキュリティアラートの自動修正機能が一般提供開始されました🎉 GitHub CopilotにGitHub Code Securityで検出されたアラートを割り当てるだけで、コードの探索から検証テスト、修正PRの作成まで自動で完了します! ↓詳しくはこちら https://t.co/JcFPlvBuTI
— GitHub Japan (@GitHubJapan) November 5, 2026
出典:X(@GitHubJapan)
GitHubは2026年10月15日、コードスキャンアラート向け「Agentic autofix」の一般提供を発表しました。Copilotが関連ファイルを調査して修正案を作成し、CodeQLを再実行してアラートの解消を確認したうえで、レビュー用のドラフトプルリクエストを開く機能です。
修正案の作成からCodeQLによる検証まで実行
Agentic autofixは、コードベース内の関連ファイルを調べ、コードスキャンアラートの修正に取り組む機能です。アラートをCopilotに割り当てると、次の流れで処理します。
- コードベース内の関連ファイルを調査する
- 修正案を生成する
- CodeQLを再実行して修正を検証する
- 必要に応じて修正を繰り返し、レビュー用のドラフトプルリクエストを開く
プルリクエストには、修正内容の概要、アラートが解消される理由、Copilotが実施した検証手順が記載されます。修正を含むプルリクエストが用意された後は、プルリクエストへのコメント、またはリポジトリの「Agents」タブにあるセッションを通じて、Copilotに追加の変更を指示できます。
個別のアラートにも、最大25件の一括修正にも対応
Agentic autofixを有効にすると、個別のコードスキャンアラートにある無料の「Generate Fix」オプションが、「Assign to Copilot」ボタンに置き換わります。
利用方法は次の3つです。
- 個別に割り当てる:リポジトリのデフォルトブランチにあるコードスキャンアラートから、Copilotに割り当てます。
- 複数のアラートをまとめて割り当てる:リポジトリまたはセキュリティキャンペーンのセキュリティアラート一覧で最大25件を選び、単一のプルリクエストでまとめて修正するよう依頼できます。
- REST APIを使う:「Update a Code Scanning Alert REST API」で、
assigneesに["copilot-swe-agent[bot]"]を設定します。
対象となるのは、リポジトリのデフォルトブランチにあるコードスキャンアラートです。プルリクエストや、デフォルトブランチ以外のブランチでのみ検出されたアラートは、Copilotに割り当てられません。
利用対象と有効化の条件
Agentic autofixは、GitHub Enterprise CloudでGitHub Code SecurityまたはGitHub Advanced Securityを利用している顧客向けに提供されます。データレジデンシーに対応したGitHub Enterprise Cloudも対象です。
利用するには、まずエンタープライズ管理者がAdvanced Securityのポリシーに新設された「Agentic autofix」を有効にする必要があります。その後、組織またはリポジトリの管理者が、それぞれのCode Security設定でAgentic autofixをオンにできます。
また、利用にはCopilotの請求方法が設定されていることも必要です。
AI CreditsとGitHub Actionsの実行時間を消費
Agentic autofixは、Code Securityの予算からAI Creditsを消費し、GitHub Actionsの実行時間も使用します。
AI Creditsの使用量は、エンタープライズの請求・ライセンス管理にある「AI usage」セクションで、「Advanced Security」製品の使用量として表示されます。Code SecurityのAI Creditsについては、SKU単位の予算も設定できます。
